Милиони обиди за злоупотреба на ранливост во PHP — владите и компаниите ги исклучуваат сајтовите
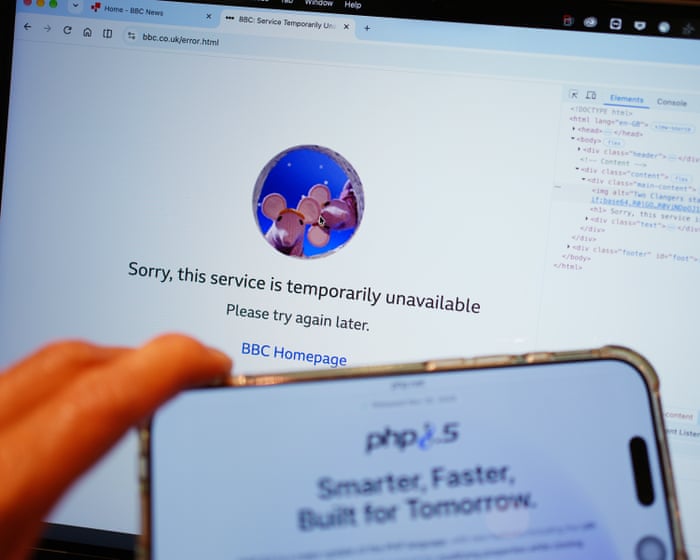
Веб-страниците ширум светот биле изложени на милиони обиди за злоупотреба на неодамна откриената ранливост во програмскиот јазик PHP, соопштија компаниите за сајбер-безбедност. Проблемот во јазикот врз кој почиваат околу 70 отсто од светските веб-страници се појави во средата, поради што владите и компаниите ги повлекоа своите сајтови од интернет пред да бидат нападнати и за да ја отстранат грешката.
Американската Национална агенција за безбедност предупреди дека ранливоста може да им овозможи на напаѓачите да преземат контрола врз веб-серверите, да украдат податоци и да ги нарушат услугите. Меѓу сајтовите што беа недостапни во четвртокот беше и страницата на BBC за емисијата „Traitors“. Ова поттикна посебна загриженост за ранливоста на системите што ги користат училиштата, локалните власти и хуманитарните организации, кои можеби немаат посветена поддршка за сајбер-безбедност за да ја спроведат поправката.
Рајан Остин, истражувач во компанијата за сајбер-безбедност Calif, кој беше клучен во откривањето на ранливоста, изјави: „Во моментов не изгледа дека злоупотребата ескалирала или дека е широко распространета.“ Метју Принс, извршен директор на Cloudflare, соопшти дека компанијата забележала десетици илјади обиди за злоупотреба на слабоста во првите 45 минути по објавувањето на проблемот, бројка што пораснала на „стотици илјади во рок од два часа, а сега милиони“. Cloudflare наведе и дека во 10-те часа пред јавното објавување видела илјадници обиди за злоупотреба, а професорот Алан Вудворд оцени дека ранливоста била откриена еден ден пред да биде објавена поправката и дека „некој ја пуштил мачката од вреќа“.
Според експертот за интернет-инфраструктура Михал Возњак, ранливоста може да им овозможи на непријателски актери да ги „зграпчат ресурсите“ на изложените сајтови. Криминални групи, хакери поддржани од држави или крипто-рудари би можеле да се „вгнездат“ во изложените сајтови и потоа да ги искористат тие ресурси за свои цели. Возњак додаде дека не е јасно во колкав обем тоа е направено и дека многу сајтови воопшто не би биле свесни за тоа.
Организацијата за истражување Wiz, која ги откри ранливостите, оцени дека станува збор за една од најсериозните софтверски ранливости некогаш откриени. „Основните слабости постоеја со децении, но за да се покаже нивната злоупотребливост беше потребен исклучително сложен синџир на чекори, на границата на она што истражувачите практично можат да го постигнат“, се наведува во блогот на организацијата. Владата на Јужна Кореја соопшти дека активира итни мерки за реакција, го подигна нивото на предупредување за сајбер-безбедност во приватниот сектор и издаде упатства до десетици илјади компании за тоа како да го решат проблемот.