Хакирани термостати во француски супермаркети: храната „се готвела“ во замрзнувачите
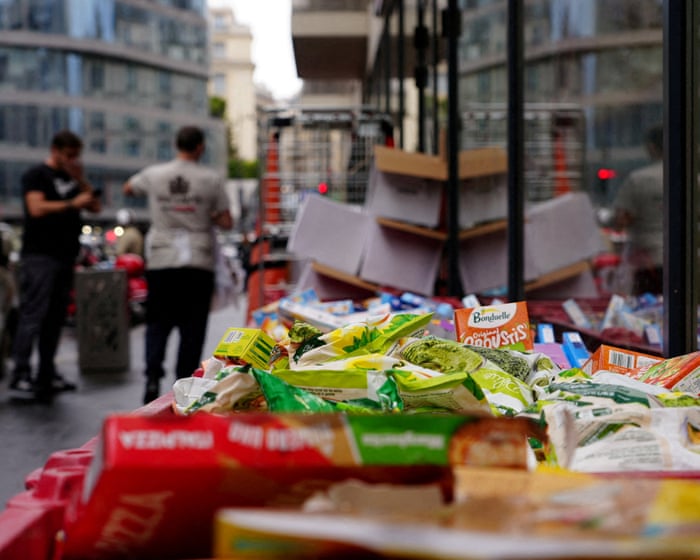
Кратко пред полноќ минатата недела, дигиталните термостати што контролираат стотици ладилни полици во супермаркетите низ Франција почнаа да треперат и да растат. Во „бизарен и невиден“ сајбер-напад, хакери на далечина ги надминаа поставките за температура на илјадници замрзнувачи, фрижидери и ладилни витрини, подигнувајќи ги од ниски -27°C до далеку над 50°C. Во следните четири до шест часа храната внатре најпрво се одмрзна, а потоа полека почна да се готви. Вработените што доаѓаа рано да ги полнат полиците пријавија удар на топол воздух, како да отвораат рерна. Еден супермаркет во Нормандија пријави дека неколку негови замрзнувачи биле подигнати до 80°C. Во одредени продавници екстремниот раст на температурата предизвика пожари што ги активираа противпожарните прскалки и предизвикаа штета од вода.
„Тоа беше катастрофа. Овде ги подигнаа замрзнувачите до 62°C. Сè мораше да се фрли. Такво расипување“, изјави вработен во големиот супермаркет Intermarché во југозападното париско предградие Иси-ле-Мулино. Откако отстранија тони расипана храна, вработените работеа до речиси полноќ во понеделникот за да нарачаат и да ги наполнат полиците повторно. „За среќа, успеавме да ги вратиме работите речиси во нормала истиот ден. Но моравме да исчистиме сè од замрзнувачите“, додаде друг вработен.
Ако менаџерите најпрво претпоставуваа дека станува збор за изолиран дефект, набрзо стана јасно дека до 700 продавници – меѓу кои од ланците Intermarché, Coopérative U, Carrefour, Leclerc и Monoprix, како и голем број помали независни продавници – биле жртви на сајбер-напад. Доминик Шелхер, претседател на Coopérative U, рече дека 80 од неговите 2.000 супермаркети биле цел. „Ова е сосема невиден, неочекуван и исклучително сериозен напад. Во целата моја професионална кариера не сум видел нешто слично“, изјави тој за француско радио. Париското јавно обвинителство веднаш отвори истрага за најновиот во низата сајбер-напади што ја направија Франција најхакирана земја во Европа.
Жером Билоа, партнер во компанијата за сајбер-безбедност и технологија Wavestone, рече дека нападот ги има одликите на политичка саботажа. „Двете најверојатни сценарија се или група млади или активисти што сакале да разнесат неколку замрзнувачи за да покажат што можат, или дестабилизирачки напад, она што го нарекуваме саботажа, од внатрешни или надворешни државни актери“, рече тој. „Што се однесува до потписот на нападот, најверојатното сценарио е сепак дестабилизирачки напад – таков што има за цел да им пренесе на граѓаните порака дека не се безбедни, да создаде впечаток дека владата се распаѓа и на крајот да всади страв. Во моментов има два меѓународни актери познати по вакви работи: Иран и Русија.
Хакерите ги пиратираа контролерите на данската компанија Danfoss што ги управуваат замрзнувачите и фрижидерите. Повеќето ладилни полици во супермаркетите се поврзани со интернет за да овозможат далечинско одржување и предупредувања за дефекти. Првичните истраги укажуваат дека хакерите ги исклучиле алармните системи пред да ги манипулираат термостатите, или го продолжиле програмот за одмрзнување за неколку часа за да не се активираат алармите. Danfoss соопшти дека утврдила безбедносни пропусти минатата година и „одамна препорачала“ клиентите да инсталираат ажурирања или да ги заменат застарените системи без поддршка. Засегнатите ладилни единици „работеле со застарена фирмвер“, се вели во соопштението. Во деновите по првиот бран напади, францускиот центар за предупредување за сајбер-напади ANSSI потврди дека биле цел и супермаркети што користат контролери од две други компании. Марта Рибчињска, специјалистка и истражувачка за сајбер-безбедност, рече дека нашла претходни безбедносни предупредувања за стари замрзнувачи во супермаркетите што работат со застарен софтвер и за понови модели без ажуриран фирмвер.